Audit Now'da bir kontrol listesiyle ilgili "kim neyi yapabilir ve görebilir" sorusu dört ayrı alanda yönetilir. Hepsi kontrol listesinin Ayarlar sekmesinde, Veri Erişim ve Dağıtım bölümünde toplanır. Bu makale dört alana genel bir bakış sunar.
Dört Yetki Alanı
- Kontrol listesinin satırında Düzenle'ye tıklayın
- Ayarlar sekmesini açın, Veri Erişim ve Dağıtım bölümünü genişletin
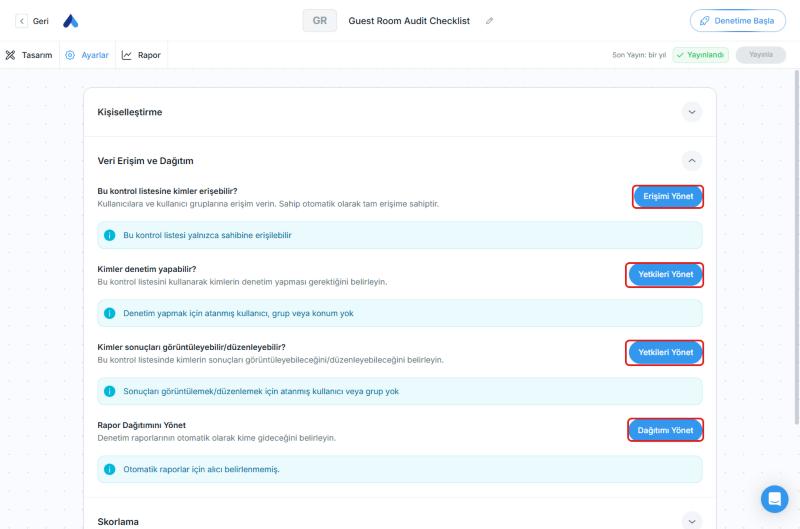
| Soru | Düğme | Ne Belirler? |
|---|---|---|
| Bu kontrol listesine kimler erişebilir? | Erişimi Yönet | Kontrol listesini kimlerin açıp görebileceğini. Sahip otomatik olarak tam erişime sahiptir |
| Kimler denetim yapabilir? | Yetkileri Yönet | Bu kontrol listesini kullanarak kimlerin denetim yapacağını |
| Kimler sonuçları görüntüleyebilir/düzenleyebilir? | Yetkileri Yönet | Bu kontrol listesinin sonuçlarını kimlerin görebileceğini ve düzenleyebileceğini |
| Rapor Dağıtımını Yönet | Dağıtımı Yönet | Denetim raporlarının otomatik olarak kime gideceğini |
Yeni bir kontrol listesinde varsayılan olarak yalnızca sahibi erişebilir. Başka kullanıcıların kullanabilmesi için bu alanlarda kullanıcı, grup veya konum eklemeniz gerekir.
Her Alanda Kimler Seçilir?
- Erişim: Kullanıcı grupları ve bireysel kullanıcılar
- Denetim yapabilecekler: Ekrandaki açıklamaya göre kullanıcı grupları VEYA bireysel kullanıcılar VEYA konumlardan herhangi birine uyan herkes
- Sonuçları görüntüleyebilecekler/düzenleyebilecekler: Kullanıcı grupları VEYA bireysel kullanıcılar. "Konumlara göre kısıtla" etkinleştirilirse kullanıcılar yalnızca konumlarıyla erişim sağlayabilir
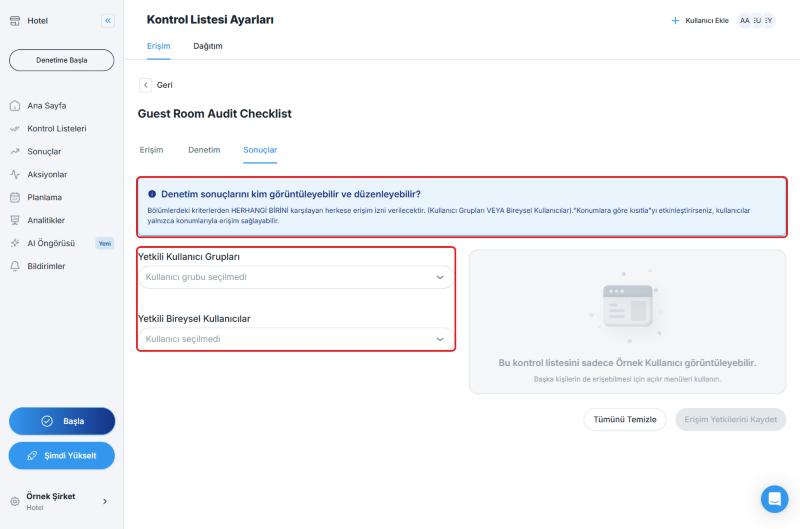
Yetkileri Yönet ve Erişimi Yönet düğmeleri Kontrol Listesi Ayarları sayfasını yeni sekmede açar. Sayfada Erişim, Denetim ve Sonuçlar sekmeleri bulunur. Değişikliklerinizi yaptıktan sonra Erişim Yetkilerini Kaydet'e tıklayın.
Roller Ne Yapar?
Yetkiler kontrol listesi ayarlarının yanı sıra kullanıcının uygulama rolüne de bağlıdır. Rollere örnek:
- Standart Kullanıcı: Denetim yapabilen ve sonuçları görüntüleyebilen temel kullanıcı
- Kısıtlı Kullanıcı ve yönetici rolleri (Uygulama Yöneticisi, Denetim Yöneticisi, Hesap Yöneticisi)
Rollerin tüm yetkileri için Audit Now'da Kullanıcı Rolleri makalesine bakın.
Ayrıntılı Rehberler
- Kimlerin denetim yapabileceği: Kimin Denetim Yapabileceğini Yönetin
- Kimlerin sonuçları görebileceği ya da düzenleyebileceği: Denetim Sonuçlarını Kimlerin Görebileceğini veya Düzenleyebileceğini Yönetin
- Raporları kimlerin alacağı: Otomatik Denetim Raporlarını Kimlerin Alacağını Yönetin
Sık Sorulan Sorular
Temel kullanıcıların sonuçlara erişmesini nasıl kısıtlarım? Sonuçlara erişim iki şeye bağlıdır: kontrol listesindeki Kimler sonuçları görüntüleyebilir/düzenleyebilir? ayarı ve kullanıcının uygulama rolü. Ayarı kimlerin görebileceğini sınırlamak için kullanın, konuma göre sınırlamak için Konumlara göre kısıtla seçeneğine bakın. Rolün neleri etkilediğini Audit Now'da Kullanıcı Rolleri ve sonuç yetkileri rehberinde bulabilirsiniz.
Kullanıcı kontrol listesini göremiyor, ne yapmalıyım? Kullanıcının Denetim yetkisi olduğunu ve ilgili grup, kullanıcı veya konumda yer aldığını kontrol edin. Kontrol listesinin Aktif olduğunu, kullanıcının konumunu ve rolünü de kontrol edin. Kimin denetim yapabileceği için Kimin Denetim Yapabileceğini Yönetin makalesine bakın.
Yeni kontrol listesini kimler görür? Varsayılan olarak yalnızca sahibi. Başka kullanıcıların kullanabilmesi için yukarıdaki alanlarda yetki vermelisiniz.
En İyi Uygulamalar
- Kullanıcıları tek tek eklemek yerine kullanıcı grupları kullanın
- Yeni bir kontrol listesi oluşturduktan sonra dört alanı sırayla gözden geçirin
- Yetki değişikliklerinden sonra Erişim Yetkilerini Kaydet'e tıklamayı unutmayın
Sonraki Adımlar
Kimlerin denetim yapabileceğini ayrıntılı öğrenin.
Sonraki makale: Kimin Denetim Yapabileceğini Yönetin →